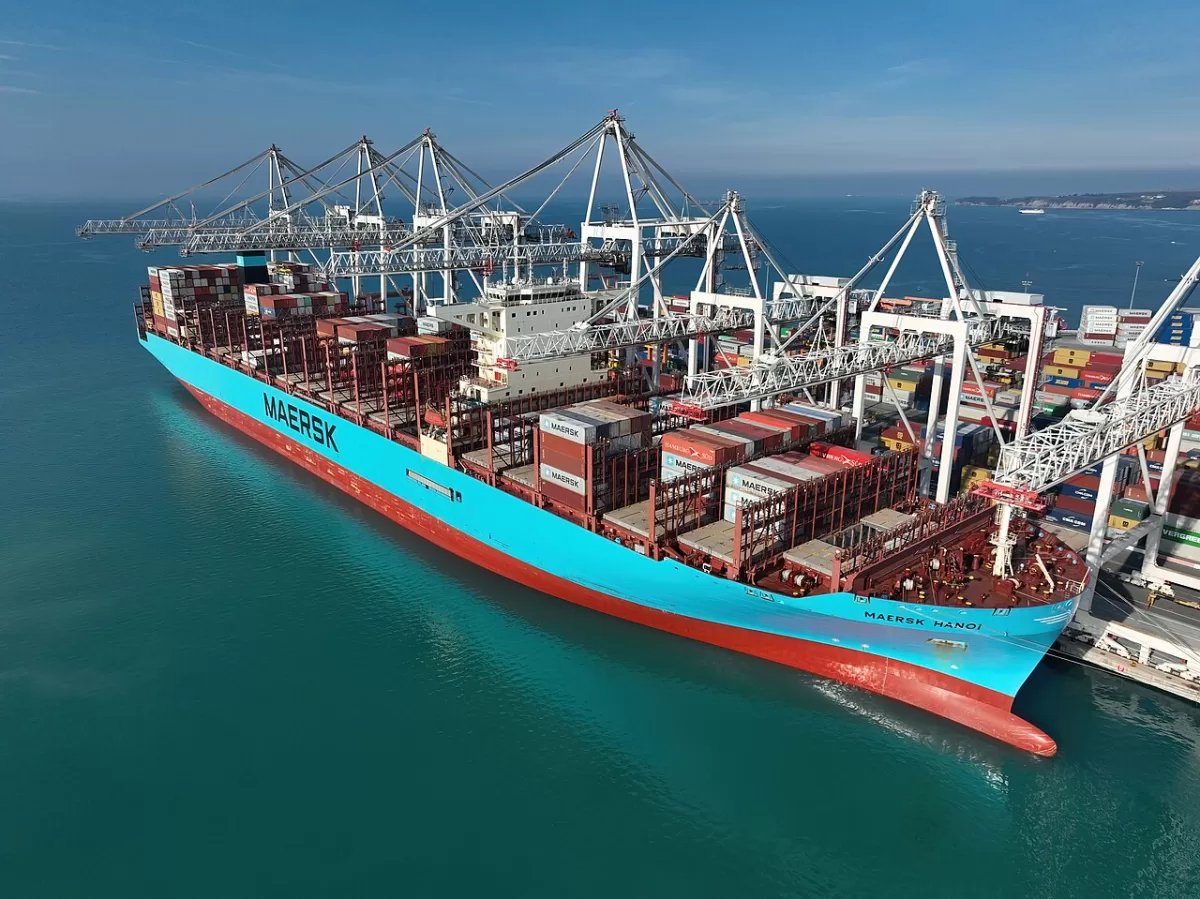
Danimarkanın logistika şirkəti "Maersk" əvvəllər satın aldığı şirkətin sisteminə təcavüzkarın soxulduğunu və məlumatları oğurladığını təsdiq edib.
"PostMedia" xəbər verir ki, bu barədə "BleepingComputer" məlumat yayıb.
"WhiteArmor" ransomware qrupu həftə sonu hücumu üzərinə götürüb. Qrup şirkətin logistika və tədarük zənciri platformasından təxminən 100 GB məlumat oğurladığını iddia edib və onları yayacağı ilə hədələyib.
"Maersk" hadisə ilə bağlı təhqiqatın davam etdiyini bildirib, lakin cari sübutların göstərdiyini əlavə edib ki, "heç bir həssas məlumat açıqlanmayıb". Şirkət əməliyyatlara təsir gözləmədiyini və müştərilərin göndərişlərini adi qaydada rezervasiya edib idarə edə biləcəyini deyib. Onların sözlərinə görə, hadisə yerli sistemlə məhdudlaşıb və "Maersk"in digər sistemlərinə, habelə API və EDI kimi inteqrasiyalar vasitəsilə ona qoşulan müştəri və tərəfdaş sistemlərinə təsir edildiyinə dair heç bir əlamət tapılmayıb.
Hakerlər iddia edir ki, əldə etdikləri məlumatlar arasında təxminən 30 min sürücünün qeydləri, açıq mətn şəklində parollar, sistemin ən yüksək səlahiyyətli hesabı olan 33 SUPER_ADMIN hesabı, imzalanmış çatdırılma qəbzləri və satınalma sifarişləri ilə göndəriş bildirişləri olan inventar sətirləri var. Həmçinin 27 842 mobil cihaz qeydi, o cümlədən telefon nömrələri, e-poçtlar və IMEI nömrələri olduğunu iddia edirlər. "WhiteArmor" saytında yerləşdirdiyi mesajda 30 gün ərzində əlaqə saxlayıb 5 000 000 dollar bitkoin ödəməyi tələb edib.
Xatırladaq ki, "Maersk" 2022-ci ildə LF Logistics-i satın alıb. Bu platformanın ilkin işləyib hazırlayan şirkət Li & Fung qrupunun bir hissəsi olub. 2017-ci ildə "Maersk" NotPetya ransomware hücumuna məruz qalıb və təqribən 4000 serveri və 45000 iş stansiyasını sıfırdan bərpa etməli olub. Həmin hadisədə şirkət on gün IT sistemlərsiz işləməyə məcbur olub və ziyanın 300 milyon dollara qədər olduğu bildirilib.